vServer mit Firewall, VPN und privatem Netz
Auf deinem KVM Server siehst du, was aus dem Internet erreichbar ist, und schließt es mit einem Klick. Dazu ein VPN für deine Geräte, ein privates Netz zwischen deinen Servern und DDoS-Schutz bis 750 Gbit/s.
Worum es geht
Warum ein vServer eine Firewall und einen Blick von außen braucht
Ein frisch installierter Server hat schnell mehr Dienste im Internet, als dir lieb ist: eine Datenbank, die nur lokal laufen sollte, eine Admin-Oberfläche oder ein Docker-Container mit offenem Port. Angreifer suchen genau danach, automatisch und rund um die Uhr.
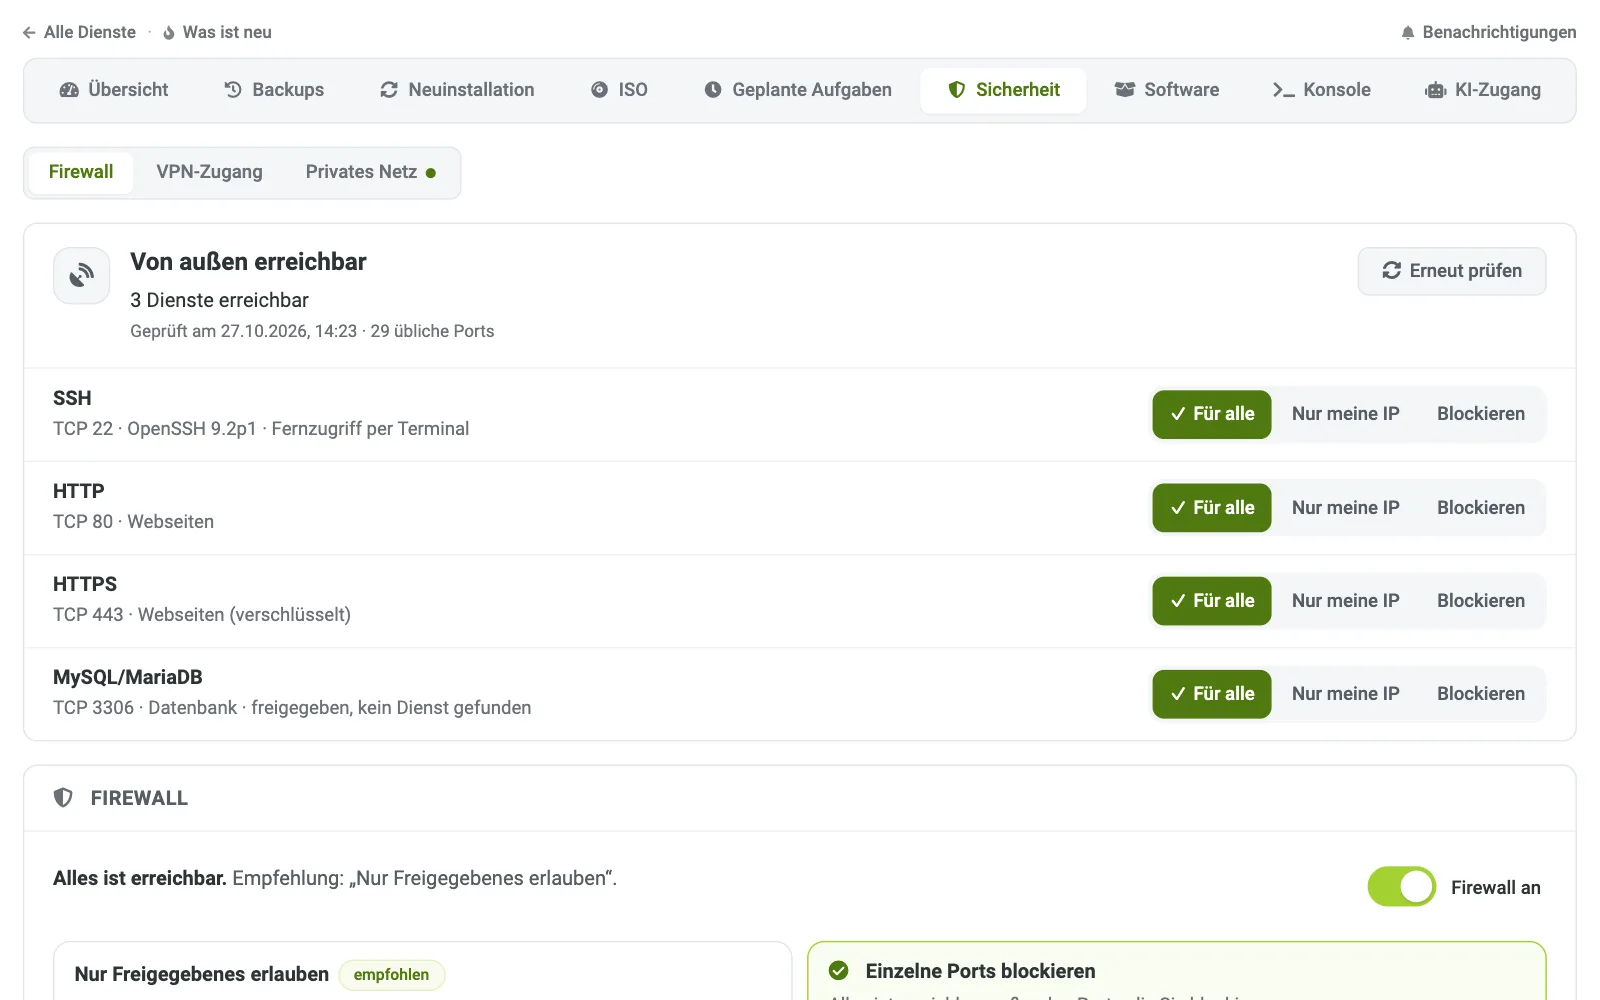
Im Kundencenter deines KVM Servers prüfen wir deshalb von außen, was erreichbar ist, so wie ein Fremder aus dem Internet, ohne Anmeldeversuche. Was nicht offen sein soll, schließt du mit einem Klick. Die Regeln dafür entstehen automatisch aus der Prüfung, du musst keine Firewall-Syntax lernen.
- Für wen?Für alle, die einen Server selbst betreiben, vom Webprojekt über den Gameserver bis zur Datenbank.
- Was brauchst du?Einen KVM Server bei Venocix. VPN und privates Netz laufen auf Debian 11 bis 13 und Ubuntu 20.04 bis 24.04.
- Was kostet es?DDoS-Schutz, Sicherheitscheck, VPN-Assistent und privates Netz sind bei jedem KVM Server dabei, ohne Aufpreis.
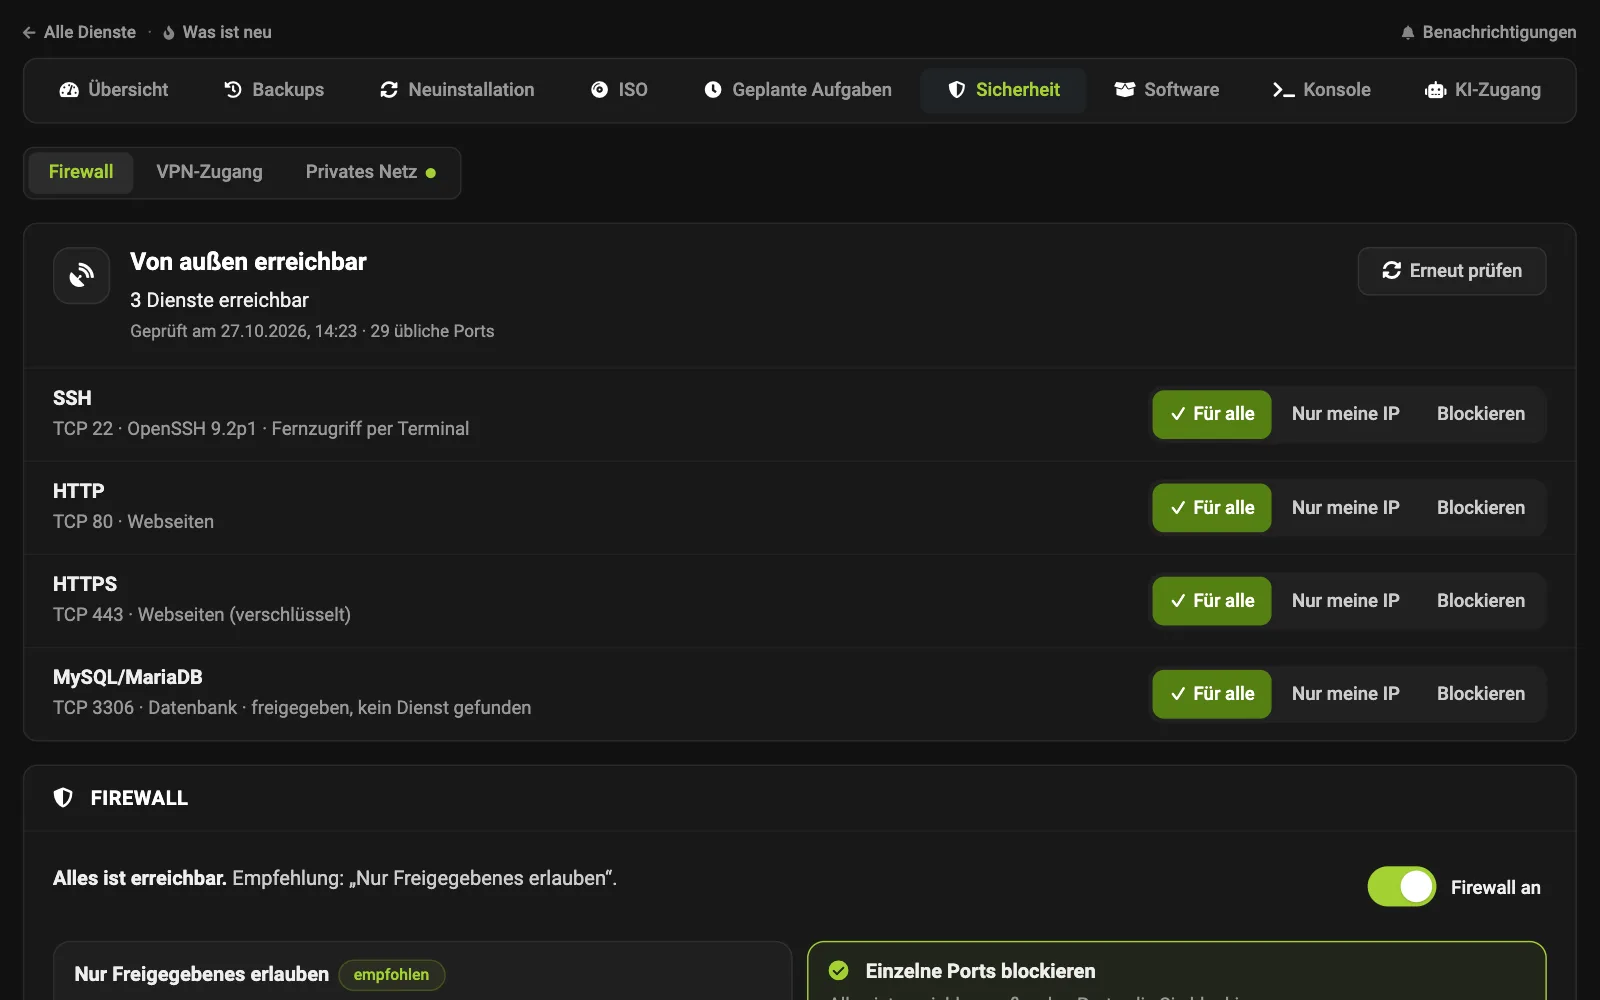
Von außen erreichbar
Offene Dienste sehen und mit einem Klick schließen
Mit „Jetzt prüfen“ testen wir 29 gängige Ports deines Servers, von SSH (22) und Webservern (80, 443) über Datenbanken wie MySQL (3306) und PostgreSQL (5432) bis zu Docker (2375, 2376) und Minecraft (25565). Geprüft wird nur, ob ein Dienst antwortet; Anmeldeversuche gibt es nicht.
Jeden gefundenen Dienst gibst du für alle frei, beschränkst ihn auf deine eigene IP-Adresse oder blockierst ihn. Bleibt ein Port trotz Regel erreichbar, weist das Kundencenter darauf hin.


Firewall
Zwei Modi: nur Freigegebenes erlauben oder einzelne Ports sperren
Im empfohlenen Modus „Nur Freigegebenes erlauben“ ist alles blockiert, außer den Diensten, die du freigibst. Wer nur einzelne Ports schließen will, nimmt „Einzelne Ports blockieren“. Die Firewall schaltest du mit einem Schalter an und aus.
Bevor du SSH oder RDP sperrst, warnt das Kundencenter. Die Konsole im Kundencenter funktioniert auch dann weiter. Die Sperre des Mailversands gilt unabhängig von deinen Regeln.


VPN-Assistent
Server nur noch über dein VPN erreichbar
Der Assistent richtet WireGuard auf deinem Server ein und führt dich in fünf Schritten durch: Server einrichten, Geräte, Verbindung prüfen, Ausnahmen, Sperren. Danach finden Port-Scans aus dem Internet nichts mehr.
- Server einrichten
WireGuard wird auf deinem Server installiert, ohne Passwort, über den Gast-Agenten.
- Geräte anlegen
Bis zu 20 Geräte je Server, per QR-Code in die WireGuard-App für Windows, macOS, iOS, Android oder Linux.
- Verbindung prüfen
Das Kundencenter zeigt, welches Gerät gerade verbunden ist.
- Ausnahmen und Sperren
Was öffentlich bleiben soll, etwa deine Webseite, legst du als Ausnahme fest. Erst dann wird gesperrt.


Die Sperre wirkt vor dem Server. Docker oder ufw auf dem Server können sie nicht umgehen. Ein Klick hebt sie wieder auf, die Konsole bleibt immer als Notzugang.
Privates Netz
Deine Server verschlüsselt verbinden, in Frankfurt und Köln
Verbinde bis zu 10 deiner Server zu einem privaten, verschlüsselten Netz. Jeder Server bekommt eine interne Adresse; Datenbank, Redis oder Admin-Oberflächen lauschen nur noch dort und sind aus dem Internet nicht erreichbar.
Das Netz reicht über die Standorte Frankfurt und Köln. Mit dem VPN-Zugang zu einem Server erreichen deine Geräte alle Server im Netz. Die Einrichtung auf den Servern übernehmen wir.


DDoS-Schutz
DDoS-Schutz bis 750 Gbit/s, bei jedem KVM Server
Jeder KVM Server ist gegen Überlastungsangriffe bis 750 Gbit/s geschützt, ohne Aufpreis. Erkannte Angriffe siehst du im Kundencenter als Netzwerk-Vorfälle je IP-Adresse, mit Art, Richtung und Auswirkung.
Auf Wunsch benachrichtigen wir dich bei einem Vorfall.


Mailversand
Mailversand freischalten, mit eigenem rDNS
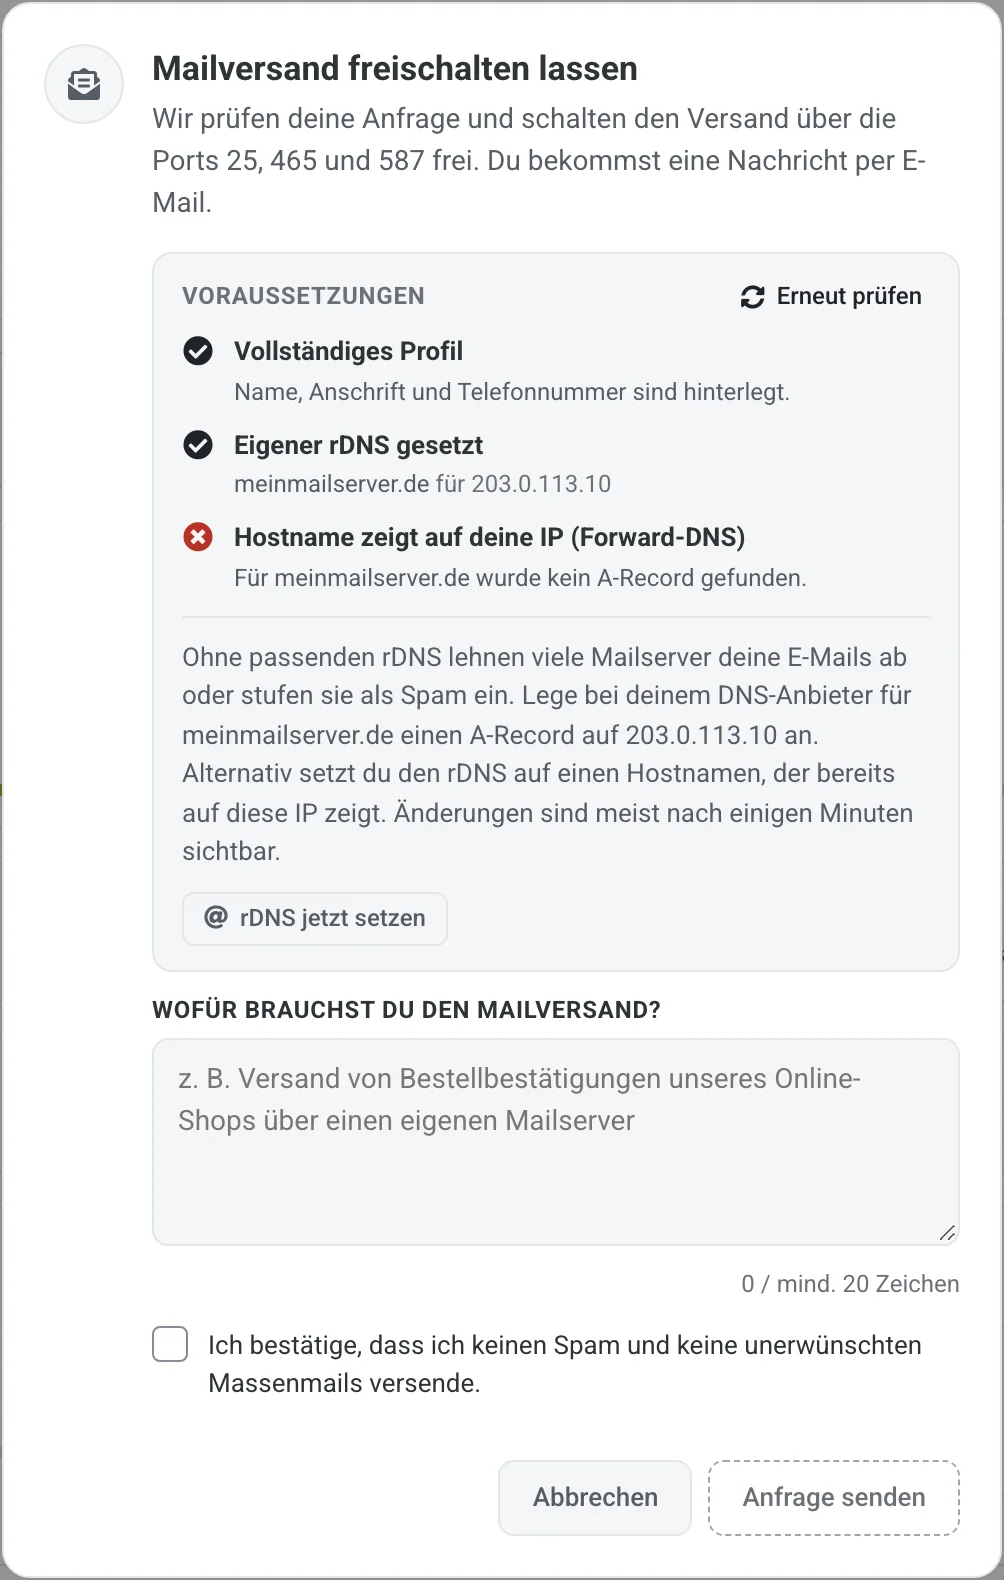
Ausgehende Mails über die Ports 25, 465 und 587 sind zum Schutz vor Spam zunächst gesperrt. Im Kundencenter beantragst du die Freischaltung mit wenigen Angaben.
Voraussetzung ist ein eigener rDNS-Eintrag, dessen Hostname auf die IP deines Servers zeigt. Das Kundencenter prüft vorher, ob rDNS, Forward-DNS und dein Profil passen, und hilft beim Setzen.
Im Vergleich
Was bei Venocix im Kundencenter steckt
| Funktion | Was du davon hast |
|---|---|
| Prüfung von außen | 29 Ports getestet, Ergebnis mit Ein-Klick-Aktionen statt Portliste zum Selbst-Interpretieren |
| Firewall | Regeln entstehen aus der Prüfung, Warnung vor dem Aussperren |
| VPN | WireGuard per Assistent, Server danach unsichtbar, Konsole als Notzugang |
| Privates Netz | Bis zu 10 Server, Frankfurt und Köln, Einrichtung durch uns |
| DDoS-Schutz | Bis 750 Gbit/s inklusive, Vorfälle sichtbar |
Häufige Fragen zur Server-Firewall
Welche Ports prüft der Sicherheitscheck?
Die 29 häufigsten, darunter 21, 22, 25, 80, 443, 3306, 3389, 5432, 6379, 8080, 25565 und 27017. Geprüft wird nur, ob ein Dienst antwortet, ohne Anmeldeversuche.
Kann ich mich mit der Firewall aussperren?
Bevor du SSH oder RDP blockierst, warnt das Kundencenter. Die Konsole im Kundencenter funktioniert in jedem Fall weiter.
Wirkt die Firewall auch, wenn ich Docker nutze?
Ja. Die Sperre sitzt im Netz vor deinem Server, Docker oder ufw auf dem Server können sie nicht umgehen.
Welche Systeme unterstützt der VPN-Assistent?
Debian 11 bis 13 und Ubuntu 20.04 bis 24.04. Die WireGuard-App gibt es für Windows, macOS, iOS, Android und Linux.
Wie viele Server kann ich im privaten Netz verbinden?
Bis zu 10 Server je Netz, über Frankfurt und Köln. Brauchst du mehr, schreib uns.
Kostet der DDoS-Schutz extra?
Nein. DDoS-Schutz bis 750 Gbit/s ist bei jedem KVM Server inklusive.
Sicherheit, die du im Kundencenter steuerst
Bei jedem Rootserver flex, Rootserver Paket und Power Rootserver dabei.